

Le fait principal
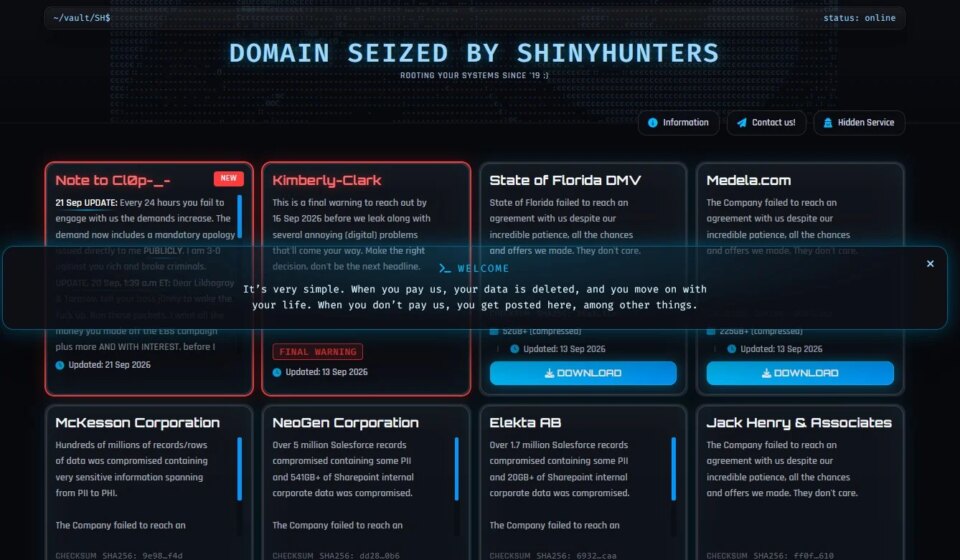
Les pirates informatiques de Cl0p, célèbres pour leurs campagnes d’extorsion, viennent de subir un revers de taille : leur site vitrine sur le dark web a été piraté par le groupe Shinyhunters, qui menace désormais de dévoiler des informations sensibles. Un coup dur pour ceux qui, jusqu’à présent, jouaient les maîtres du jeu dans le monde de la cybercriminalité.
Ce qui s’est passé
Cl0p, connu pour ses attaques ciblées, notamment contre le logiciel MOVEit, a vu son site compromis par Shinyhunters. Ces derniers ont revendiqué l’attaque, en s’adressant directement aux leaders de Cl0p avec une demande explicite : « Crachez le morceau et passez à la caisse ». En accédant au serveur de Cl0p, les Shinyhunters ont prétendument récupéré des codes source et des journaux système, potentiellement riches d’informations sur les utilisateurs.
Le contexte
Cl0p n’est pas un novice dans le domaine du cybercrime. Avec des campagnes menées contre des entreprises de renom, comme celles utilisant Oracle E-Business Suite, ils ont réussi à amasser des sommes considérables. Leur dernière opération contre MOVEit leur aurait rapporté entre 75 et 100 millions de dollars. Cependant, cette mécanique bien huilée vient de se gripper, alors que Shinyhunters, un groupe initialement lié à des hackers français, semble avoir décidé de jouer les justiciers.
Les chiffres à retenir
– Cl0p aurait extorqué entre 75 et 100 millions de dollars en 2023.- Les Shinyhunters donnent un ultimatum de trois jours à Cl0p pour répondre à leurs exigences.
Ce que cela révèle
Cette situation met en lumière un phénomène fascinant : les cybercriminels, au lieu d’opérer dans l’ombre, se livrent à des luttes internes tout aussi impitoyables que celles des entreprises légitimes. Il est ironique de constater que ceux qui menacent les autres de dévoiler leurs secrets sont eux-mêmes exposés à la lumière. Pendant ce temps, les forces de l’ordre, qui traquent Cl0p depuis des années, pourraient trouver, dans ces fuites potentielles, des pistes précieuses pour démanteler un réseau déjà affaibli.
Ce qu’il faut retenir
L’arroseur arrosé, c’est bien Cl0p qui, en jouant aux malfrats, se retrouve maintenant sur la sellette. Dans un monde où la cybercriminalité évolue à toute vitesse, même les plus redoutables peuvent tomber. Ce retournement de situation rappelle que, dans le cyberespace, la méfiance est la règle et que la loyauté est aussi fugace qu’une adresse IP sur le dark web.
Sources : ZDNet, Bleeping Computer