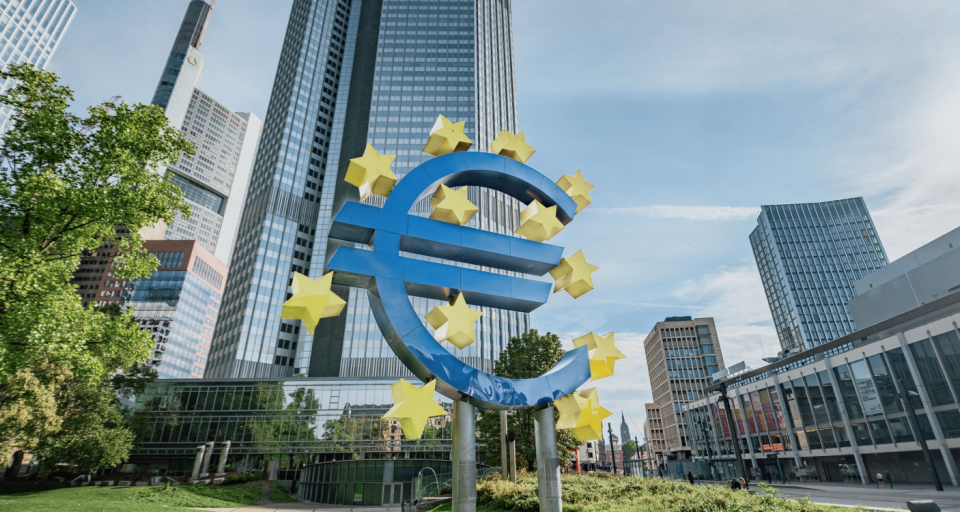
La BCE confie l’IA à la cybersécurité : un bouclier pour les banques ou un cadeau à l’extrême droite ?

Le fait principal
Le 7 juillet 2026, la Banque centrale européenne (BCE) a imposé aux banques de la zone euro de mettre en place, d’ici le 31 octobre 2026, un plan d’action contre les cybermenaces basées sur l’intelligence artificielle (IA). Ce mandat, qui touche les banques de 19 pays européens, n’est pas qu’une simple recommandation, mais une obligation urgente face à des menaces de plus en plus sophistiquées.
Ce qui s’est passé
La BCE a clairement identifié l’identité comme une des rares couches de contrôle que les banques peuvent renforcer rapidement. En effet, 86 % des attaques par hameçonnage sont désormais pilotées par l’IA, rendant les systèmes de sécurité traditionnels obsolètes. Les banques doivent donc se préparer à des attaques qui exploitent des vulnérabilités en quelques minutes, alors qu’il y a quelques années, elles avaient des semaines pour réagir.
Le contexte
Ce nouveau mandat s’inscrit dans une tendance globale vers une vérification renforcée de l’identité, alors que les cybercriminels deviennent de plus en plus audacieux. Les modèles d’IA peuvent désormais découvrir et exploiter des vulnérabilités de manière autonome, et l’hameçonnage à grande échelle est en plein essor. La BCE, consciente de cette évolution, agit donc rapidement pour éviter une catastrophe financière.
Les chiffres à retenir
- 86 % des attaques par hameçonnage sont pilotées par l’IA.
- Les attaques par exploitation d’applications publiques ont augmenté de 44 % d’une année sur l’autre.
- Les organisations qui adoptent l’authentification FIDO2/WebAuthn voient les prises de contrôle de compte chuter de 99,9 %.
Ce que cela révèle
Cette situation met en lumière l’urgence d’une réforme des mécanismes de sécurité dans le secteur bancaire. Les banques, souvent critiquées pour leur lenteur à adopter de nouvelles technologies, doivent maintenant se dépêcher pour éviter de devenir des cibles faciles. Ironiquement, alors que le RN et d’autres partis d’extrême droite prônent un retour à la « sécurité » traditionnelle, la BCE démontre que seule l’innovation peut réellement protéger nos systèmes financiers. Leurs discours sur la souveraineté numérique semblent bien futiles face à des crises technologiques qui nécessitent une réponse rapide et efficace.
Ce qu’il faut retenir
La BCE a mis les banques au défi d’agir rapidement face à des menaces cybernétiques de plus en plus sophistiquées. Ce mandat souligne l’importance cruciale de l’identité dans la lutte contre le cybercrime. Les banques doivent s’adapter ou risquer de voir leur crédibilité et leur sécurité financière s’effondrer.
Sources : Banque centrale européenne, IBM Cyber Intelligence Research