
FAIT PRINCIPAL
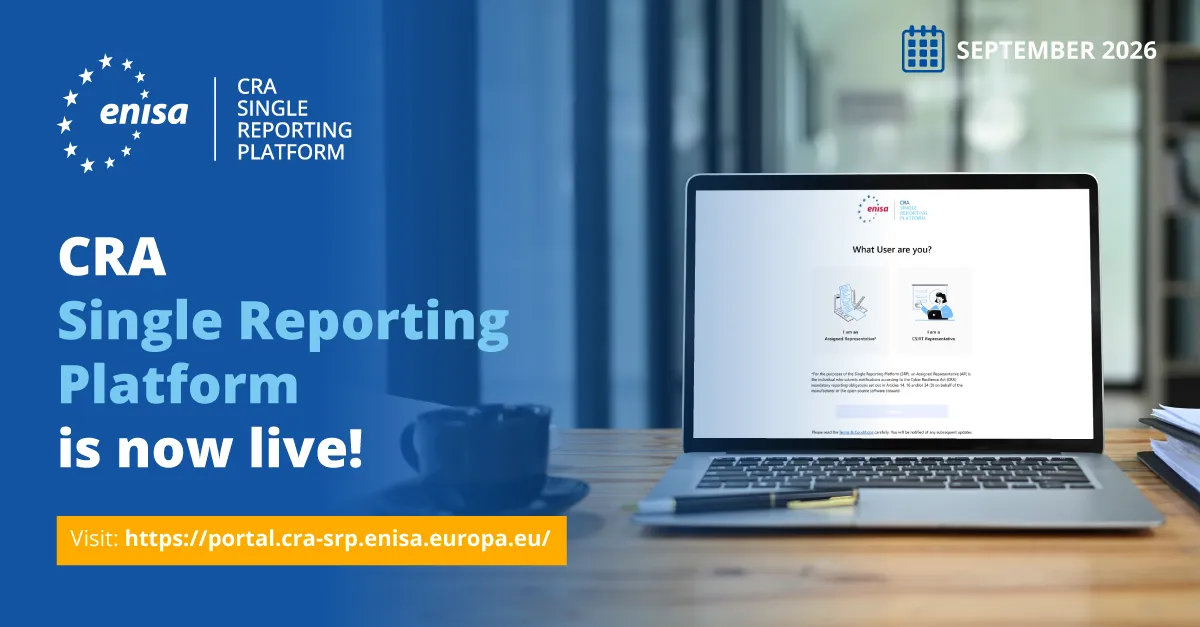
Le 11 septembre 2026, le Cyber Resilience Act est entré en vigueur dans l’Union européenne, imposant aux fournisseurs de produits logiciels de signaler les vulnérabilités exploitées et les incidents graves dans un délai précis.
CONTEXTE FACTUEL
Conformément à cette législation, les entreprises doivent alerter les autorités dans les 24 heures suivant la découverte d’une vulnérabilité, fournir un rapport détaillé dans les 72 heures, et soumettre un rapport final dans les 14 jours. Les infractions peuvent entraîner des sanctions allant jusqu’à 15 millions d’euros ou 2,5 % du chiffre d’affaires mondial. Les failles signalées via des programmes de bug bounty échappent à ces obligations.
DONNÉES OU STATISTIQUES
Le rapport semestriel d’Anthropic sur les usages malveillants de son IA, Claude, a identifié sept domaines de préjudice entre décembre 2025 et août 2026, incluant des cyber-opérations, de la surveillance et des fraudes. Des agences comme le FBI et le NCSC britannique ont alerté sur un malware, CHOSEN BRICK, ciblant des dissidents et journalistes dans plusieurs pays, dont les États-Unis et le Royaume-Uni. Environ 240 000 personnes ont été touchées par une attaque exploitant une vulnérabilité dans un VPN au Japon.
CONSÉQUENCE DIRECTE
La mise en application du Cyber Resilience Act vise à renforcer la sécurité des produits logiciels dans l’UE, tout en exposant les entreprises à des sanctions sévères en cas de non-conformité.
Source : Erreur 403