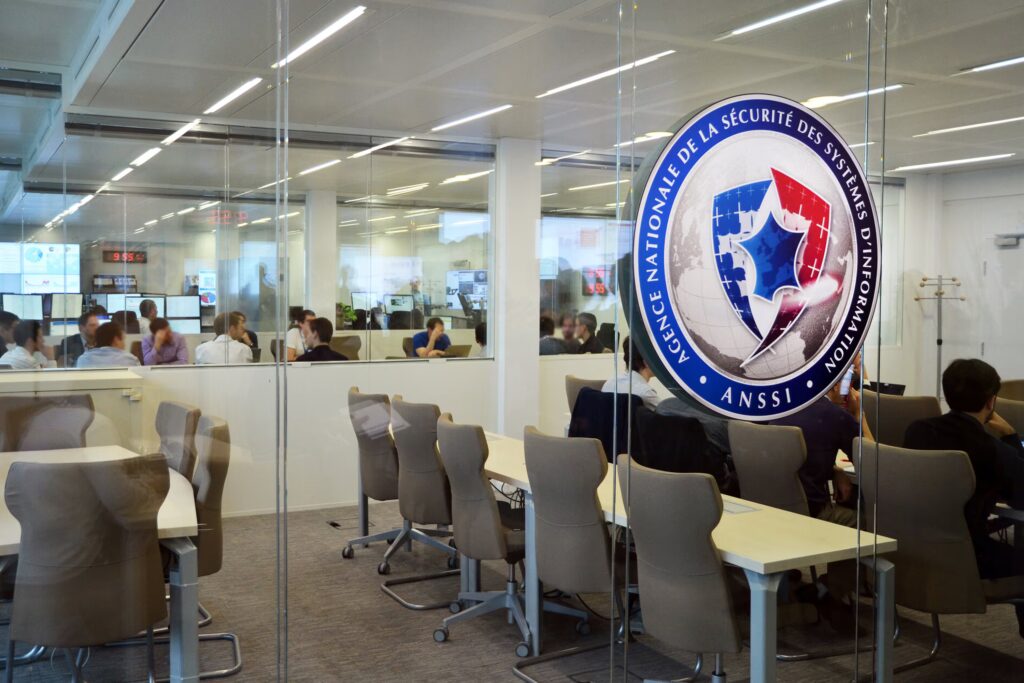
Dans le contexte actuel de la cybersécurité, les méthodes utilisées par les pirates pour voler des données deviennent de plus en plus sophistiquées. L’Agence nationale de la sécurité des systèmes d’information (Anssi) dévoile les mécanismes de ces attaques, ainsi que les moyens de s’en prémunir, à travers un retour d’expérience récent du CERT-FR. Cet article vise à éclairer les enjeux de cette problématique cruciale.
Ce qui change
La publication by l’Anssi offre une vue détaillée des approches des pirates informatiques, allant au-delà des conseils généraux en matière de cybersécurité pour fournir des stratégies spécifiques de prévention et d’intervention. L’Anssi invite les organisations à adopter une posture proactive en matière de sécurité des systèmes d’information, afin de mieux protéger leurs données et de réagir rapidement en cas de violation potentielles.
Comment cela fonctionne
Les techniques des pirates, bien que variées, se basent souvent sur des failles connues dans des logiciels ou des applications. Par exemple, les attaques par phishing continuent de causer un grand nombre de compromissions, où des utilisateurs sont trompés par des messages apparemment légitimes. D’autres méthodes incluent l’exploitation de vulnérabilités répertoriées via les bases de données publiques telles que celles de la CVE (Common Vulnerabilities and Exposures).
Une fois infiltrés dans un système, les pirates peuvent accéder à des informations sensibles, récupérer des données et, dans certains cas, déployer des logiciels malveillants pour maintenir un accès non autorisé. Le retour d’expérience de l’Anssi souligne l’importance d’une lutte active contre ces techniques par la mise en place de contrôles robustes et d’audits réguliers des systèmes de sécurité.
Ce qu’il faut vérifier
Il est essentiel pour les entreprises et les institutions de vérifier régulièrement leurs systèmes et de rester à l’affût des nouvelles vulnérabilités publiées. Les mises à jour de sécurité doivent être appliquées sans délai et un suivi rigoureux des accès aux systèmes d’information doit être mis en place. Un vigilance accrue est également nécessaire pour former les utilisateurs à l’identification des menaces, comme les tentatives de phishing.
À cela s’ajoute la nécessité de mettre en place un plan d’intervention en cas de perte de données, afin de limiter les impacts d’une attaque. L’Anssi suggère également d’établir des partenariats avec des spécialistes en cybersécurité pour gérer des incidents complexes.
Ce que cela change pour les utilisateurs
Pour les utilisateurs, cela signifie que la cybersécurité n’est pas seulement une préoccupation institutionnelle, mais qu’elle engage également leur responsabilité individuelle. Une prise de conscience des risques et des bonnes pratiques est primordiale pour diminuer les chances de compromission des données. En appliquant ces recommandations, chacun peut contribuer à renforcer la sécurité collective.
Le message clé de l’Anssi est clair : face à l’augmentation des menaces cybernétiques, une préparation renforcée et des mesures préventives sont maintenant indispensables. Les entreprises doivent évoluer en permanence pour anticiper des attaques de plus en plus audacieuses et élaborer des stratégies pour minimiser leur impact potentiel.
Source : L'Usine Digitale
Article original : Consulter la source originale