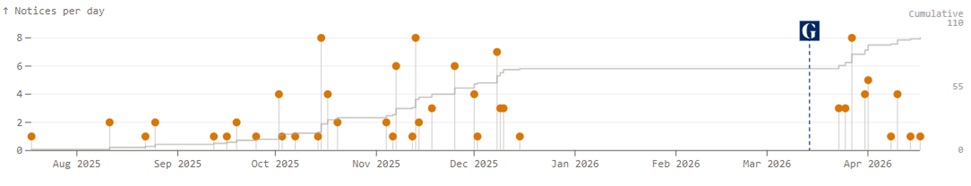
En 2026, le UK Biobank, une des plus grandes bases de données de santé au monde, a été au centre d’un scandale qui soulève des préoccupations majeures concernant la sécurité des données sensibles des participants. Les données de près de 500 000 volontaires britanniques, incluant des informations génétiques et de santé, ont été proposées à la vente sur la plateforme chinoise Alibaba, sans que cela ne résulte d’une cyberattaque. Cet incident a surgi suite à des procédures de partage de données qui, bien que légitimes, ont été détournées.
Ce qui change
La situation actuelle impose une réflexion sur la sécurité et le partage des données de santé dans le cadre de la recherche. Alors que le UK Biobank prône l’ouverture et la collaboration internationale pour la recherche médicale, cet événement a mis en lumière la nécessité de renforcer les mesures de contrôle d’accès et de sécurité des données. Le gouvernement britannique exige désormais une révision des politiques de contrôle des données afin de protéger les données sensibles des participants.
Comment cela fonctionne
Le UK Biobank a été créé en 2003 pour fournir des données précieuses pour la recherche médicale. Les participants, âgés de 40 à 69 ans lors de leur inscription, fournissent des données détaillées sur leur santé, mode de vie et génétique. Les chercheurs peuvent accéder à ces données après une évaluation par un comité scientifique. Cette approche soulevait des préoccupations concernant la protection des données, notamment sur la façon dont celles-ci pouvaient être partagées sans protection adéquate.
Ce qu’il faut vérifier
Plusieurs questions émergent à la suite de ce scandale. Premièrement, comment assurer la sécurité des données une fois qu’elles sont téléchargées sur d’autres infrastructures ? Deuxièmement, quelles mesures de suivi peuvent être mises en œuvre pour éviter des abus similaires à l’avenir ? Enfin, comment la désinformation et l’écart entre les promesses du UK Biobank et la réalité de la gestion des données affectent-elles la confiance du public ? Ces considérations doivent être éclaircies face à une préoccupation croissante concernant la vie privée et la gestion des données de santé sensibles.
Ce que cela change pour les utilisateurs
Pour les participants au UK Biobank, l’incident a soulevé des préoccupations quant à la sécurité de leurs données. Alors qu’ils avaient donné leur consentement pour une utilisation particulière de leurs informations, des incidents comme celui-ci révèlent les risques potentiels d’une ré-identification et d’une exploitation abusive des données. Les utilisateurs doivent désormais faire face à la réalité que leurs informations personnelles, même déidentifiées, pourraient être ré-identifiées à l’aide d’autres données disponibles publiquement, compromettant ainsi leur vie privée. Il est crucial que les utilisateurs soient informés de ces risques et que des mesures soient mises en place pour renforcer la sécurité et la responsabilité des infrastructures de données.
Source : RSS – linc.cnil.fr
Article original : Consulter la source originale