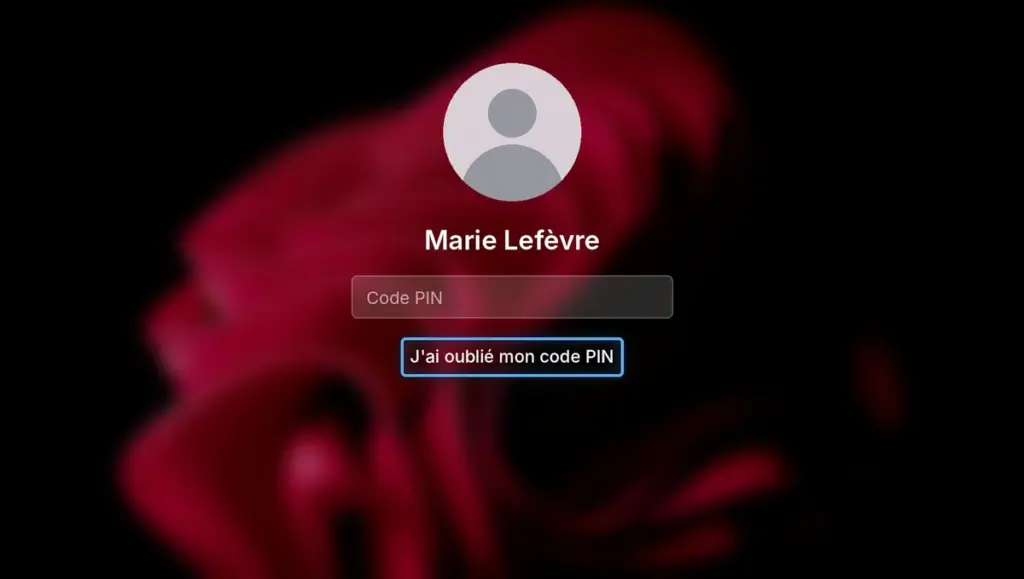
Le 19 novembre 2026, un chercheur en cybersécurité, Abdelhamid Naceri, également connu sous le pseudonyme « Nightmare Eclipse », a révélé une vulnérabilité majeure dans Windows 11. Nommée FastUnlock, cette faille permet de contourner l’écran de verrouillage du système d’exploitation en utilisant des commandes simples et sans nécessiter de correctif à ce jour. Cette découverte soulève des questions cruciales sur la sécurité des systèmes modernes, notamment pour les utilisateurs de Windows 11 qui dépendent de BitLocker, un outil de chiffrement censé protéger les données.
Ce qui change
La publication de cette vulnérabilité met en lumière une faiblesse sérieuse au niveau de l’écran de verrouillage de Windows 11, qui jusqu’à présent, était considéré comme assez sécurisé pour protéger les informations utilisateur. Alors que Microsoft n’a pas encore fourni de correctif, cette situation expose les utilisateurs à des risques accrus, en particulier ceux qui laissent leurs ordinateurs portables sans surveillance. La faille est activée via un accès physique à l’ordinateur, rendant les machines vulnérables dans des environnements comme des bureaux ou des lieux publics.
Comment cela fonctionne
FastUnlock exploite l’interface du Narrateur, le lecteur d’écran intégré à Windows, qui peut être activé avec le raccourci Win+U. Une fois activé, l’attaquant peut naviguer à travers le système d’exploitation sans voir l’interface graphique, atteignant les paramètres du système pour activer des périphériques externes, tels que des clés USB. En utilisant une clé USB avec un logiciel malveillant, il est possible d’exécuter du code s’exécutant sous un compte restreint, contournant ainsi l’écran de verrouillage de Windows 11. Le chercheur a indiqué qu’il a réussi à infiltrer un ordinateur protégé par BitLocker en seulement cinq minutes.
Ce qu’il faut vérifier
La situation actuelle soulève plusieurs questions sur la responsabilité de Microsoft envers la sécurité de ses utilisateurs. Actuellement, il n’y a pas de correctif prévu avant le 8 décembre pour la mise à jour de sécurité, ouvrant la porte à des attaques potentielles. En attendant, les entreprises et les utilisateurs doivent faire preuve de vigilance. Une suggestion proposée par le chercheur est de désactiver le Narrateur en utilisant AppLocker ou d’autres règles d’accès, bien que cela puisse nuire aux utilisateurs ayant des difficultés de vision. Il est également recommandé aux utilisateurs de sauvegarder leur clé de récupération BitLocker pour éviter des pertes de données en cas de problème lié à cette vulnérabilité.
Ce que cela change pour les utilisateurs
Pour les utilisateurs de Windows 11, cette découverte signifie qu’une attention accrue est requise concernant la sécurité physique de leur appareil. Il est conseillé de garder les ordinateurs portables à proximité ou de les éteindre lorsqu’ils ne sont pas en usage. Bien que BitLocker offre une couche de sécurité supplémentaire, la faille FastUnlock pourrait en compromettre l’efficacité si l’ordinateur est laissé sans surveillance. Les utilisateurs de Windows 11 Famille peuvent choisir de passer à un compte local, éliminant ainsi certaines conditions qui permettent l’exploitation de cette faille, bien que cela puisse limiter certaines fonctionnalités. Des réponses concrètes de Microsoft seront attendues, notamment des solutions temporaires avant les mises à jour de sécurité planifiées.
Source : Les Numériques – Toute l’actualité, les tests et dossiers, les bons plans de la catégorie Informatique
Article original : Consulter la source originale