Sécuriser un site web est devenu un impératif face à une augmentation constante des cyberattaques. L’un des moyens de protéger son site consiste à bien configurer les en-têtes de sécurité HTTP. Ces en-têtes, bien que souvent négligés, jouent un rôle crucial dans la protection des données et la confiance des utilisateurs. Dans cet article, nous allons explorer les six en-têtes de sécurité les plus importants et leur impact sur la protection d’un site internet.
Ce qui change
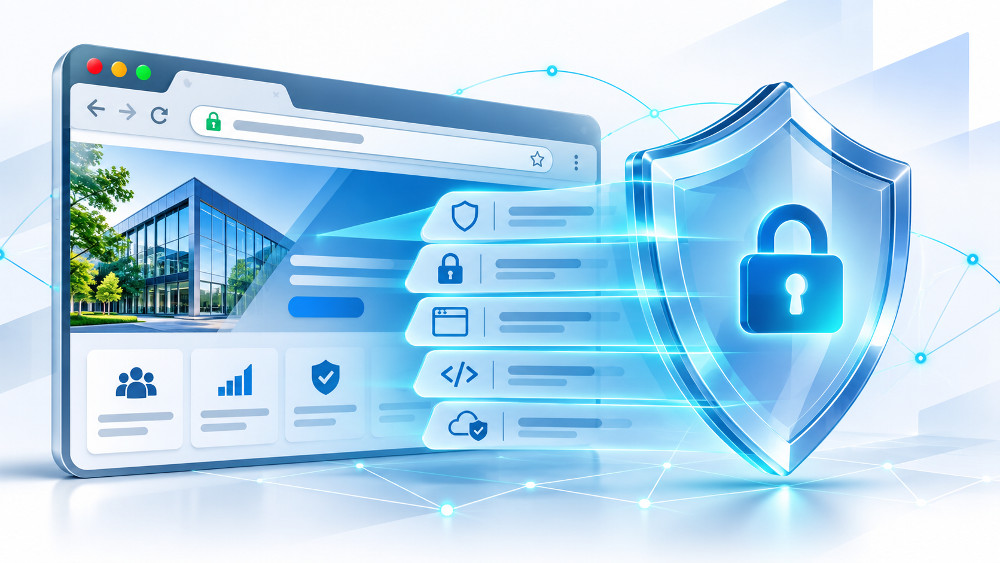
La sécurité d’un site web ne repose plus seulement sur des mots de passe robustes ou des mesures de sécurité traditionnelles. Les en-têtes de sécurité HTTP ajoutent une couche supplémentaire de protection en définissant comment les navigateurs doivent traiter et interagir avec le contenu d’un site. Leur bonne configuration est essentielle pour réduire les risques de cyberattaques, notamment celles qui reposent sur la manipulation des échanges de données.
Comment cela fonctionne
Les en-têtes de sécurité HTTP sont des lignes de code envoyées par le serveur web dans la réponse d’un requête HTTP. Ils déterminent comment le navigateur va interpréter et sécuriser les informations affichées sur un site. Voici les six en-têtes à surveiller :
- HSTS (HTTP Strict Transport Security) : Force le navigateur à établir des connexions HTTPS uniquement, réduisant ainsi les risques d’attaques de type redirection.
- X-Frame-Options : Empêche l’intégration du site dans une autre page (clickjacking), protégeant ainsi les utilisateurs des tentatives d’escroquerie.
- X-Content-Type-Options : Oblige le navigateur à respecter les types de contenu définis par le serveur, limitant ainsi les risques d’exécution de code malveillant.
- Referrer-Policy : Controle les informations de navigation transmises lors de la redirection vers d’autres sites, préservant ainsi la confidentialité des utilisateurs.
- Permissions-Policy : Limite l’accès aux fonctionnalités avancées du navigateur pour les services intégrés au site, garantissant un meilleur contrôle des données utilisateur.
- Content-Security-Policy (CSP) : Spécifie les sources de contenu autorisées, aidant à prévenir les attaques par injection de code malveillant (XSS).
Ce qu’il faut vérifier
Avant de se lancer dans la mise en place de ces en-têtes, il est essentiel d’effectuer un diagnostic de sécurité pour identifier les besoins spécifiques de votre site. Chaque site ayant des caractéristiques différentes, il est recommandé de hiérarchiser la mise en œuvre des en-têtes en fonction des risques attendus et des fonctionnalités utilisées. Une mise en œuvre progressive et des vérifications régulières des configurations sont à privilégier pour assurer la sécurité, plutôt que d’activer systématiquement toutes les protections proposées.
Ce que cela change pour les utilisateurs
Pour les utilisateurs, la mise en œuvre de ces en-têtes de sécurité renforce leur confiance dans le site qu’ils visitent. Cela minimise les risques de phishing et de détournement de données personnelles, ce qui est essentiel notamment pour les sites transactionnels ou ceux traitant des informations sensibles. En conséquence, une meilleure sécurité peut aussi se traduire par une augmentation de la fidélité des utilisateurs et une diminution des pertes économiques liées aux cyberattaques.
En conclusion, bien qu’importants, les en-têtes de sécurité ne sont qu’un aspect d’une stratégie de cybersécurité plus vaste. Ils doivent être intégrés à d’autres mesures de sécurité, telles que des mises à jour régulières, des sauvegardes et une gestion rigoureuse des accès, pour assurer une protection complète.
Source : Flux RSS
Article original : Consulter la source originale