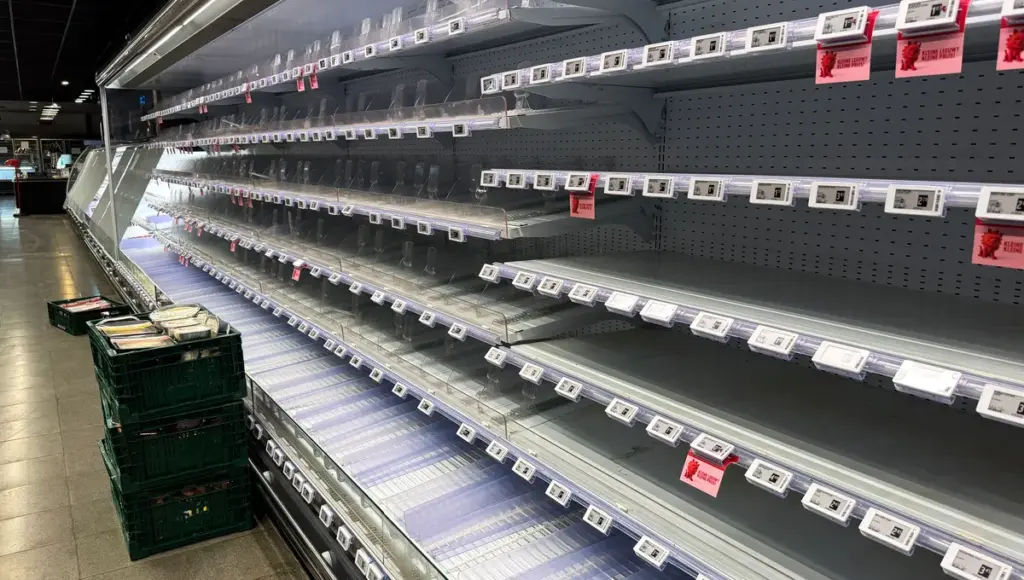
Le 2 novembre 2026, des supermarchés à travers plusieurs pays européens, dont la Belgique, l’Estonie, l’Irlande, les Pays-Bas, le Luxembourg et la Suède, ont été la cible d’une cyberattaque. Cette attaque a affecté les systèmes frigorifiques, entraînant une augmentation de la température dans les réfrigérateurs et, par conséquent, la perte de denrées alimentaires. Ce phénomène a été précédé par une attaque similaire en France trois semaines plus tôt, soulignant une tendance inquiétante dans le secteur de la grande distribution.
Ce qui change
Cette nouvelle cyberattaque met en lumière la vulnérabilité des systèmes frigorifiques utilisés dans les supermarchés. La Commission européenne a qualifié ces incidents de « cyberattaques répétées, extrêmement préoccupantes », ce qui souligne la gravité de la situation. L’impact immédiat sur les magasins touchés a été la nécessité de jeter des aliments, ce qui représente une perte financière significative pour les entreprises. De grandes enseignes comme Carrefour et Intermarché ont rapporté qu’à Bruxelles, la situation a été rapidement maîtrisée, minimisant ainsi les pertes. Cependant, la multitude de magasins touchés, notamment de la chaîne Delhaize et même d’Ikea, laisse présager des enjeux plus larges pour la sécurité alimentaire et la gestion des stocks dans le secteur.
Comment cela fonctionne
Les attaques ont principalement ciblé les évaporateurs, des composants essentiels des systèmes frigorifiques qui fonctionnent en absorbant la chaleur interne pour maintenir une température basse. Lorsqu’ils sont compromis, ces systèmes peuvent entrer en mode dégivrage, provoquant une hausse inexorable de la température à l’intérieur des réfrigérateurs. Ce mode d’attaque révèle une faille significative dans les systèmes de contrôle, souvent reliés à Internet sans mesures adéquates de cybersécurité. Les experts soulignent que le manque de connexions Internet sécurisées est une opportunité pour des attaquants malveillants.
Ce qu’il faut vérifier
La situation présente plusieurs éléments à surveiller. Premièrement, il est crucial d’analyser si des mesures de sécurité adéquates sont mises en œuvre pour protéger ces installations contre des intrusions potentielles. Deuxièmement, il est nécessaire de déterminer si d’autres secteurs pourraient également être vulnérables. Les autorités européennes et nationales, dont la CERT (Computer Emergency Response Team), devraient également évaluer l’éventualité de futures attaques, en renforçant les protocoles de cybersécurité pour protéger l’infrastructure critique, notamment dans le secteur alimentaire.
Ce que cela change pour les utilisateurs
Pour les consommateurs, ces cyberattaques soulèvent des questions sur la fiabilité des chaînes d’approvisionnement alimentaire et la sécurité des denrées proposées dans les supermarchés. La perte de produits alimentaires peut à la fois avoir un impact économique sur les enseignes et soulever des préoccupations liées à la sécurité alimentaire. Les utilisateurs doivent désormais être conscients des risques associés à la dépendance croissante de la grande distribution aux technologies connectées. De plus, les supermarchés devront renforcer leur communication autour des mesures de sécurité mises en place pour rassurer leurs clients et assurer la continuité de la chaîne d’approvisionnement.
Source : Tech – Web
Article original : Consulter la source originale