Quand le RN prône la sécurité, deux GPO suffisent à bloquer tout malware en un clin d’œil !


Le fait principal
Une entreprise du secteur industriel au Moyen-Orient a été mise à l’arrêt par une cyberattaque audacieuse, orchestrée via deux simples stratégies de groupe (GPO) dans Active Directory. Cette manœuvre, révélée par Kaspersky, illustre une nouvelle ère de ransomware, où l’absence de chiffrement ne fait pas de l’attaque une plaisanterie.
Ce qui s’est passé
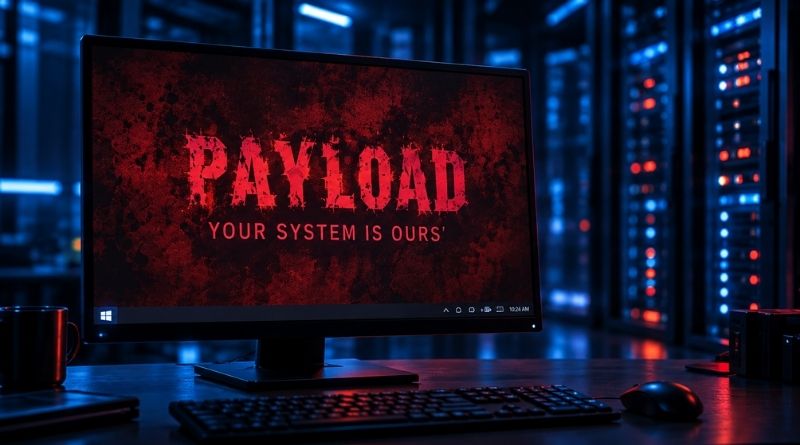
Le 11 avril 2026, un attaquant s’est introduit dans le système de l’entreprise en utilisant un compte compromis. Deux jours plus tard, il a obtenu des privilèges d’administrateur, exfiltrant des données qui ont été ensuite publiées sur le dark web. Mais au lieu de chiffrer les fichiers comme on pourrait s’y attendre, l’attaquant a créé une GPO nommée « PAYLOAD », appliquée à tous les postes de travail, provoquant un chaos sans précédent lors d’un simple redémarrage des machines.
Le contexte
Les GPO sont des outils de gestion utilisés par les administrateurs pour configurer des paramètres sur les systèmes. Dans ce cas, elles ont été détournées pour afficher un message de rançon et changer les fonds d’écran des utilisateurs. Ce phénomène n’est pas nouveau, des groupes comme Ryuk et LockBit ayant déjà exploité cette vulnérabilité. Cependant, avec PAYLOAD, la GPO devient l’arme elle-même, rendant l’attaque d’autant plus insidieuse.
Les chiffres à retenir
- Le 11 avril 2026 : début de l’attaque.
- Le 13 avril 2026 : déploiement des GPO sur les postes.
- Le 14 avril 2026 : activation des GPO après redémarrage, provoquant le chaos.
Ce que cela révèle
Cette cyberattaque souligne l’importance cruciale de la sécurité informatique dans les entreprises modernes. Les leçons à tirer sont claires : la surveillance des modifications dans Active Directory et la séparation des rôles d’administration sont essentielles. Pendant ce temps, les entreprises qui croient que le chiffrement est la seule menace sont désormais dans le flou. Comme le dit Kaspersky, « une organisation dont la stratégie de détection repose sur l’interception d’un exécutable de ransomware n’aurait rien vu jusqu’au redémarrage du premier poste ». En d’autres termes, la sécurité de l’information est un champ de bataille complexe, où chaque détail compte.
Ce qu’il faut retenir
La cyberattaque PAYLOAD est une mise en garde : les techniques évoluent et les entreprises doivent s’adapter. Ignorer la menace des GPO pourrait bien être le prochain faux pas pour de nombreuses organisations. En matière de cybersécurité, il est temps de passer au niveau supérieur.
Source : Kaspersky